A rápida adoção de inteligência artificial pelas empresas está a abrir novas oportunidades, mas também a criar novos riscos de cibersegurança. Desde a utilização de modelos públicos com informação sensível até às novas ameaças associadas a aplicações baseadas em IA, as organizações enfrentam desafios para os quais as arquiteturas tradicionais nem sempre estão preparadas.
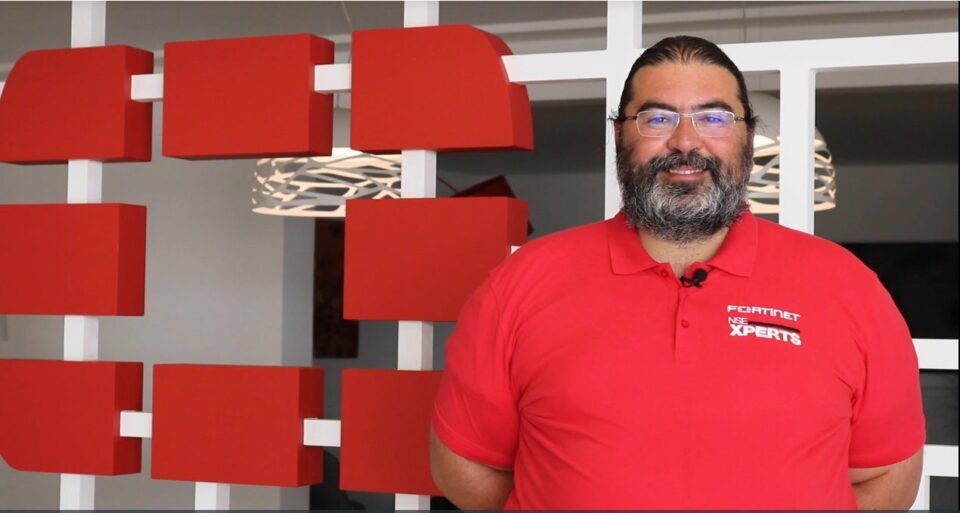
Nesta entrevista, Filippo Cassini, Global Technical Officer, SVP of Engineering e Head of Pre-Sales da Fortinet, explica como a IA está a alterar o equilíbrio entre atacantes e defensores, alerta para os erros que as empresas estão a cometer na sua adoção e defende uma aposta crescente em plataformas automatizadas. Para o responsável, a questão já não passa apenas por proteger as empresas da IA, mas também por usar a própria tecnologia para reforçar a capacidade de defesa.
“Os ciberataques continuam a aumentar em velocidade e eficiência”.
De que forma é que a inteligência artificial está a alterar as “regras” da cibersegurança?
A inteligência artificial tem o potencial de permitir que tarefas tradicionalmente realizadas por pessoas sejam executadas à velocidade das máquinas. À medida que evolui e se aperfeiçoa, torna as pessoas mais produtivas, incluindo, infelizmente, aquelas que têm intenções maliciosas.
Tem sido feito um esforço significativo para garantir que os grandes modelos de linguagem (LLM) sejam intrinsecamente seguros, nomeadamente impedindo que agentes mal-intencionados os utilizem para fins maliciosos. No entanto, os ciberataques continuam a aumentar em velocidade e eficiência.
Quais são hoje os principais riscos de segurança associados à utilização de IA nas empresas?
Distinguimos dois grandes temas. O primeiro está relacionado com a utilização da IA enquanto ferramenta, que acarreta sobretudo riscos associados à exfiltração de dados. Um exemplo é a utilização de modelos públicos e externos para trabalhar com documentação sensível de qualquer natureza, incluindo informação financeira, dados de saúde ou dados pessoais.
Existem também ameaças relacionadas com a utilização de modelos de IA para diferentes finalidades. Um exemplo clássico é o de um chatbot que ajuda os clientes a escolher os produtos mais adequados a partir de um catálogo. Estas soluções introduzem um conjunto inteiramente novo de ameaças, que deve ser abordado como uma nova classe de aplicações.
As atuais arquiteturas de segurança estão preparadas para esta transformação?
Há ainda trabalho a fazer, começando pela automação. Durante muito tempo, as empresas seguiram um modelo em que cada novo problema de segurança levava à introdução de uma nova tecnologia ou produto de segurança, deixando, por vezes, a implementação e a integração para segundo plano.
As consequências dessa abordagem tornam-se agora mais evidentes, uma vez que a velocidade proporcionada pela IA exige um elevado nível de automação. A Fortinet tem vindo, há muito, a desenvolver os seus produtos tendo esta necessidade de automação em consideração, estando, por isso, mais preparada para ajudar os seus clientes a integrar a IA nos seus processos.
Que erros estão as organizações a cometer quando começam a implementar soluções de IA?
Penso que muitas empresas ainda não têm um plano de adoção verdadeiramente claro, sobretudo porque lhes faltam as competências necessárias para compreender plenamente o potencial da IA. É também uma situação compreensível, tendo em conta o ritmo acelerado de desenvolvimento desta tecnologia, impulsionado pelo elevado nível de investimento.
Como resultado, muitos projetos de adoção de IA acabam por ficar aquém das expectativas, seja por não terem um objetivo claramente definido, seja por não existir uma avaliação prévia do que é necessário para implementar e tirar partido da IA de forma adequada.
“Muitos projetos de adoção de IA acabam por ficar aquém das expectativas”
Como podem as empresas se preparar melhor para protegerem as suas infraestruturas tecnológicas, em face da IA?
Os atacantes já estão a recorrer de forma generalizada à IA. As empresas devem procurar fazer o mesmo para reforçar as suas capacidades de defesa.
Produtos isolados não são a solução. A aposta deve passar por plataformas automatizadas e preparadas para a IA, que permitam às organizações integrar estas capacidades de forma mais simples e eficaz.
A IA também pode ser uma aliada das empresas na luta contra os ciberataques? De que forma?
Existem várias vertentes em que a IA pode desempenhar um papel importante. Pode ajudar a executar algumas das tarefas mais repetitivas e morosas em diferentes ferramentas e aplicações, bem como contribuir para a criação dos níveis de automação necessários para tornar mais eficientes as operações do dia a dia.
Pode também apoiar a automatização da resposta a ameaças, assim como os processos relacionados com documentação e certificação atualmente exigidos pelas entidades governamentais.
Se tivesse de deixar uma recomendação em matéria de segurança aos líderes empresariais que estão agora a acelerar a adoção de IA, qual seria?
A minha primeira recomendação seria preparar, o mais rapidamente possível, o caminho para a adoção de plataformas automatizadas. Este é um primeiro passo que ainda vemos em falta em muitas empresas.
Trata-se de uma transformação com um enorme potencial de benefícios, mas que exige a definição de um plano interno, ou de um roadmap, cuja implementação requer tempo, planeamento e foco.